Esto no significa que los fundamentos de la ciberseguridad hayan cambiado ni que todos los ataques actuales dependan de la IA. Las vulnerabilidades conocidas, los errores de configuración y las fallas humanas siguen formando parte del problema; lo que sí está cambiando es el margen disponible para reaccionar y, con ello, la necesidad de complementar las revisiones periódicas con una visión más continua de lo que sucede en la organización. Por eso, además de saber cuándo fue la última auditoría, hoy resulta mucho más relevante poder responder qué vulnerabilidades siguen abiertas, desde cuándo permanecen así y quién está haciendo algo al respecto.
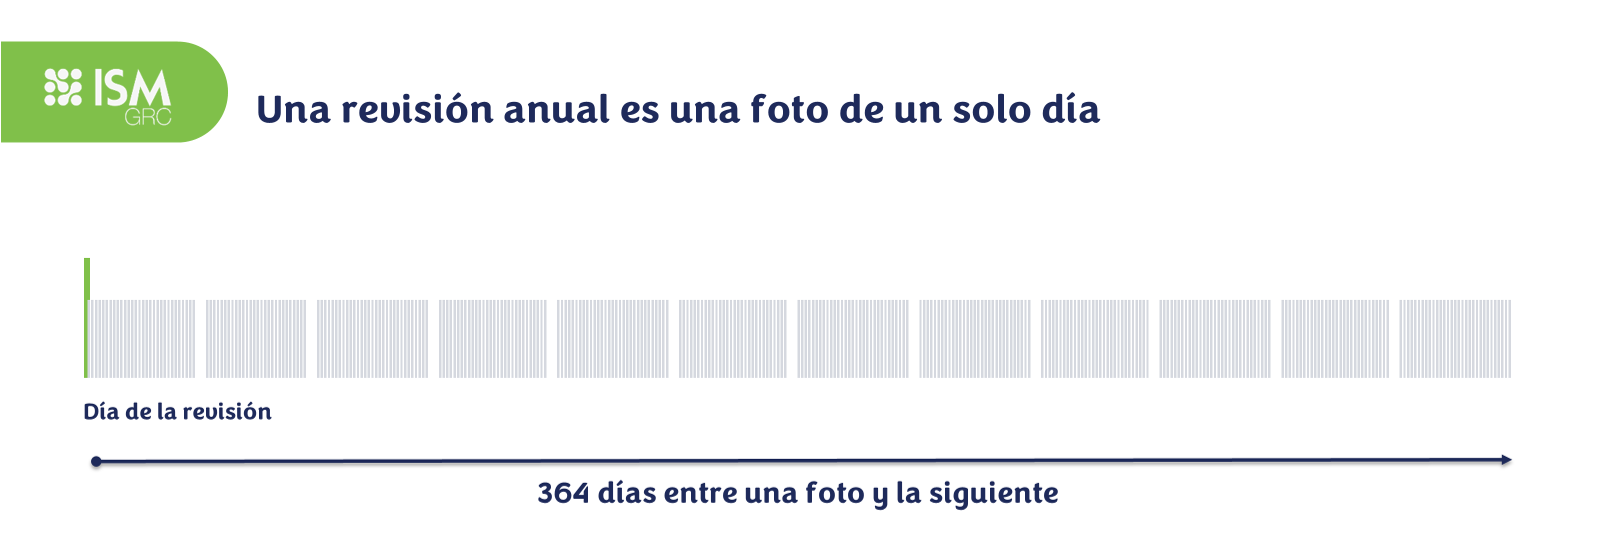
Una auditoría es una fotografía, el riesgo no
Una auditoría anual sigue aportando información valiosa porque permite conocer el estado de los controles y las vulnerabilidades en un momento determinado, pero entre una revisión y la siguiente pueden pasar meses en los que aparecen nuevas vulnerabilidades, cambian configuraciones, se incorporan activos y vuelven a presentarse problemas que aparentemente ya habían sido solucionados. Incluso un buen indicador general de seguridad puede ocultar uno o dos hallazgos críticos que llevan demasiado tiempo abiertos, de modo que conocer el número de vulnerabilidades o contar con una buena calificación no necesariamente significa tener control sobre el riesgo.
Ahí es donde la auditoría continua propone un cambio importante: pasar de conocer los hallazgos a entender y controlar su evolución. Para conseguirlo no hace falta empezar con un proceso complejo, pero sí contar, como mínimo, con tres elementos para cada hallazgo relevante: una persona responsable, una fecha compromiso y evidencia de cierre. El responsable evita que la
atención quede diluida en áreas genéricas como “Sistemas” o “Seguridad”, la fecha establece cuándo debería estar resuelto el problema considerando su criticidad y la capacidad de la organización, y la evidencia permite comprobar que aquello que aparece como cerrado efectivamente fue atendido.
Gestionar continuamente no significa revisar todo, todo el tiempo
Hablar de auditoría continua tampoco significa que toda la infraestructura deba estar bajo revisión permanente, sino que la frecuencia y profundidad deberían responder al nivel de riesgo de cada activo. Un sistema crítico o expuesto a Internet posiblemente requiera una periodicidad distinta a la de un activo interno con menor impacto para el negocio y esa misma lógica debería trasladarse a los tiempos de remediación, de manera que cada organización establezca previamente cuánto tiempo está dispuesta a mantener abierto un hallazgo crítico, alto, medio o bajo.
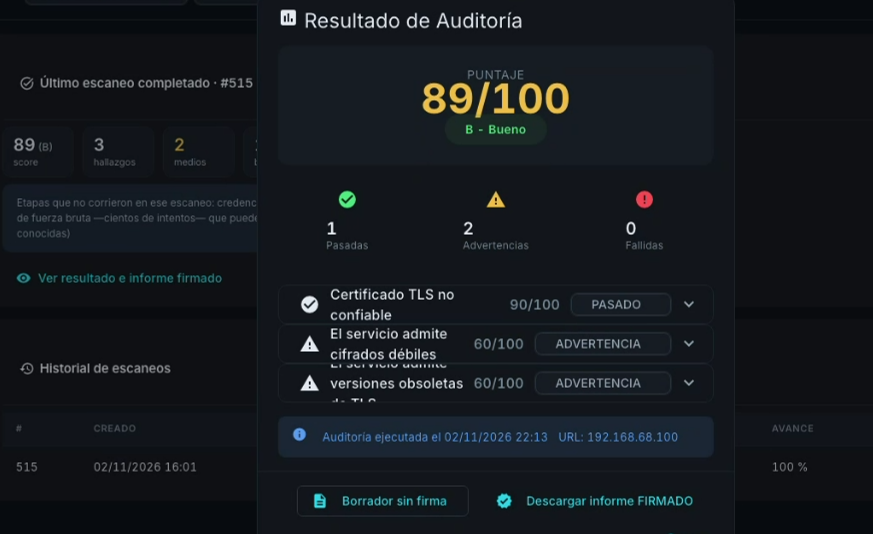 También existirán circunstancias en las que una vulnerabilidad no pueda corregirse inmediatamente debido a dependencias tecnológicas, ventanas de mantenimiento o restricciones operativas, y aceptar temporalmente ese riesgo puede ser una decisión perfectamente válida siempre que exista una justificación, alguien con autoridad para aprobarla y una fecha para volver a evaluarla. El objetivo no es crear procesos rígidos o llenar la operación de alertas, sino evitar que un hallazgo conocido permanezca indefinidamente abierto simplemente porque dejó de aparecer en la conversación cotidiana.
La automatización y la IA pueden ayudar a aumentar la frecuencia de determinadas pruebas, pero hacer más revisiones tampoco produce automáticamente mayor seguridad. Si una evaluación encuentra 225 hallazgos y la siguiente encuentra 237, tener ambas listas aporta poco cuando la organización no puede distinguir cuáles aparecieron por primera vez, cuáles ya estaban siendo atendidos, cuáles volvieron a presentarse después de haber sido cerrados o cuáles llevan más tiempo del permitido sin resolver. En ese escenario, el problema ya no está en la capacidad de detectar, sino en convertir toda esa información en acciones que puedan seguirse hasta su cierre.
De los hallazgos técnicos a decisiones de negocio
Esta diferencia se vuelve especialmente importante cuando la información llega a un Comité de Riesgos o a un Consejo de Administración, porque presentar cientos de vulnerabilidades técnicas rara vez ayuda a tomar mejores decisiones. En cambio, saber cuántos hallazgos críticos llevan más de 30 días abiertos y quién responde por ellos permite entender rápidamente dónde existe una exposición que requiere atención y, sobre todo, iniciar una conversación sobre las razones por las que continúa abierta.
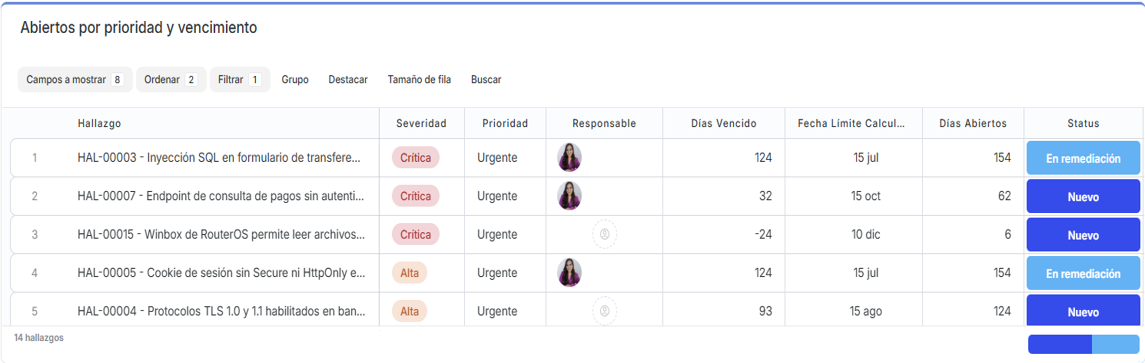
Puede tratarse de falta de recursos, una dependencia tecnológica, una ventana de mantenimiento que todavía no ha sido autorizada o incluso una decisión consciente de aceptar temporalmente el riesgo; cualquiera de esas respuestas aporta mucho más al negocio que una lista extensa de vulnerabilidades, porque permite identificar cuándo el problema puede resolverse desde el área técnica y cuándo necesita una decisión de otro nivel de la organización.
Una prueba sencilla para saber dónde está hoy tu organización
Antes de pensar en nuevas herramientas o en transformar por completo el modelo de auditoría, puede ser útil hacer una prueba con la información que ya existe. La organización debería poder identificar cuántos hallazgos críticos permanecen abiertos, cuál es el más antiguo, quién es responsable de cada uno y cuál es su fecha compromiso; también debería poder comprobar que los hallazgos cerrados cuentan con evidencia, diferenciar una vulnerabilidad nueva de una reincidencia y reconocer rápidamente cuáles ya superaron el plazo establecido para su atención.
La dificultad para obtener estas respuestas dice mucho sobre la madurez del proceso. Si conocer cuál es el hallazgo crítico más antiguo implica consultar varios archivos, preguntar a diferentes equipos o reconstruir información de revisiones anteriores, probablemente la oportunidad de mejora no consista en generar todavía más hallazgos, sino en gestionar mejor los que ya se conocen y reducir el tiempo que transcurre entre su detección y la decisión sobre cómo tratarlos.
El riesgo no espera a la siguiente auditoría
Las auditorías periódicas siguen siendo necesarias y los fundamentos de la ciberseguridad continúan siendo los mismos, pero la velocidad del entorno obliga a mirar también lo que sucede entre una revisión y la siguiente. Si la automatización y la Inteligencia Artificial pueden acelerar ciertas capacidades del atacante, la respuesta no necesariamente consiste en auditar todo permanentemente, sino en tener suficiente visibilidad y trazabilidad para saber qué riesgos permanecen abiertos, durante cuánto tiempo y qué está haciendo la organización para atenderlos.
Ese es, en realidad, el cambio más importante que propone la auditoría continua: dejar de pensar únicamente en revisiones que ocurren cada cierto número de meses y comenzar a gestionar la seguridad como un proceso que permanece activo entre una revisión y otra. La pregunta que ayuda a llevarlo a la práctica es mucho más sencilla que cualquier modelo o score: ¿qué tenemos abierto hoy, desde cuándo y quién está haciendo algo al respecto?